


काठमाण्डौ – राष्ट्रिय साइबर सुरक्षा केन्द्रले सरकारी वेबसाइट तथा सूचना प्रविधि प्रणालीलाई साइबर आक्रमणबाट जोगाउन विभिन्न सुरक्षा उपाय अपनाउन निर्देशन दिएको छ ।

प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय मातहत रहेको केन्द्रले सङ्घीय मन्त्रालय, आयोग, सचिवालय, प्रदेश मन्त्रालय तथा स्थानीय तहलाई पत्राचार गर्दै वेबसाइट र सूचना प्रविधि प्रणालीको सुरक्षा मजबुत बनाउन आग्रह गरेको हो ।
केन्द्रका अनुसार वेबसाइट तथा सफ्टवेयर निर्माणमा प्रयोग हुने प्रविधिमा गम्भीर सुरक्षा कमजोरी फेला परेका छन् । यस्ता कमजोरीको फाइदा उठाएर अनधिकृत पहुँच प्राप्त गर्ने, सरकारी सेवा अवरुद्ध गर्ने तथा प्रणाली नियन्त्रणमा लिने जोखिम रहेकाले सुरक्षा सतर्कता अपनाउन निर्देशन दिइएको हो ।

केन्द्रले सरकारी निकायलाई आफ्ना प्रणालीमा प्रयोग भइरहेका सफ्टवेयर तथा प्रविधिको संस्करण जाँच गरी अद्यावधिक गर्न भनेको छ । साथै, वेबसाइटमा वैध सुरक्षा प्रमाणपत्र प्रयोग गर्न, प्रमाणपत्रको म्याद नियमित जाँच गर्न र म्याद सकिनुअघि नै नवीकरण गर्ने व्यवस्था मिलाउन निर्देशन दिएको छ ।
त्यसैगरी, प्रमाणपत्र नभएका वा म्याद सकिएका वेबसाइटमा विश्वसनीय निकायबाट नयाँ प्रमाणपत्र लिएर जडान गर्न तथा वेबसाइटलाई सुरक्षित एचटीटीपीएस (HTTPS) प्रणालीमार्फत सञ्चालन गर्न आग्रह गरिएको छ ।
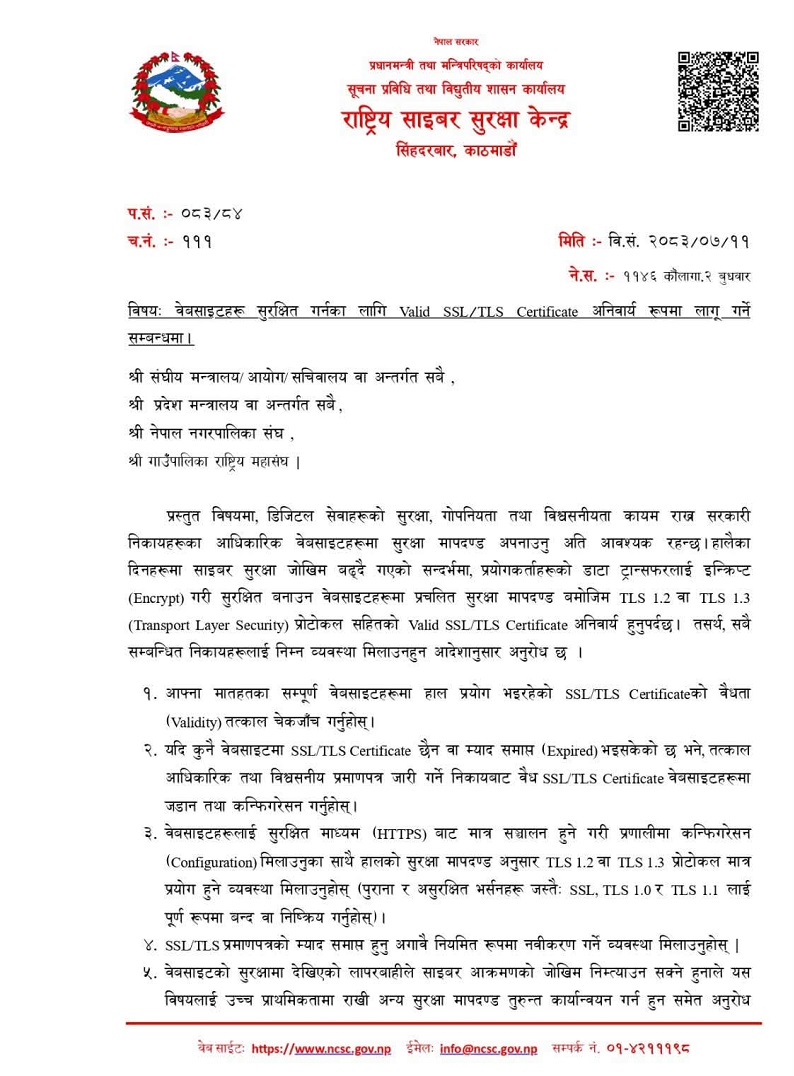

केन्द्रले असुरक्षित पुराना सुरक्षा प्रोटोकल बन्द गरी सुरक्षित प्रोटोकल प्रयोग गर्न र वेबसाइटमा देखिन सक्ने अन्य सुरक्षा कमजोरी पहिचान गरी समयमै समाधान गर्न पनि निर्देशन दिएको छ ।
यी उपायले सरकारी वेबसाइटमा साइबर आक्रमणको जोखिम घटाउन, नागरिकका व्यक्तिगत विवरण सुरक्षित राख्न तथा संवेदनशील सरकारी सूचना चुहावट हुनबाट जोगाउन सहयोग पुग्ने केन्द्रको अपेक्षा छ ।

Discussion about this post